
Pマークがあっても情報は漏れる。事故報告1万件の内訳から見える、守っているものと守れていないもの
2026年9月、タイムズカーで約660万アカウントの情報が漏えいしたと発表されました。その4日後、プライバシーマーク(Pマーク)を運営するJIPDECが、運営会社のタイムズモビリティから事故の報告を受けたと公表しています。タイムズモビリティは、Pマークの付与事業者でした。
「Pマークを取っていたのに」と言いたくなる場面です。ただ、それは少し制度の読み違いかもしれません。私自身、前職の事業会社でPマークの取得に携わっていました。その経験と、JIPDECや個人情報保護委員会の統計を並べて、Pマークが守っているものと、守り切れていないものを数字で見てみます。
先に断っておくと、タイムズカーの漏えいの原因はまだ公表されていません。この記事は、個別の会社の責任を問うものではありません。
Pマークは「漏れない証明」ではなく「仕組みの証明」
結論から言うと、Pマークが評価しているのは結果ではなく、仕組みとその運用です。JIPDECのパンフレットには、こう書かれています。
「プライバシーマーク制度は、事業者の個人情報を取り扱う仕組みとその運用が適切であるかを評価し、その証として事業活動においてプライバシーマークの使用を認める制度です。」
情報セキュリティの認証であるISMSも同じで、「組織の情報セキュリティのための仕組みが国際規格に適合していることを証明する制度」です。しかもISMSは、認証の範囲を「組織の必要に応じて定めることができます。必ずしも全社を範囲とする必要はありません。」とされています。認証があっても、漏えいしたシステムが認証の範囲に入っていたとは限らない、ということです。
つまり、どちらのマークも「この会社からは漏れない」という保証ではありません。ここを取り違えると、取引先選びでも、自社の守りでも、判断を誤ります。
Pマーク事業者の約1割が、毎年事故を報告している
JIPDECは毎年、付与事業者から受けた事故報告を集計して公表しています。2025年度は2,021社から10,633件。付与事業者は年度末で17,788社なので、およそ1割の会社が、1年のうちに何らかの事故を報告している計算です。
年度 | 付与事業者数(年度末) | 報告した事業者 | 事故報告件数 | 報告した事業者の割合 |
|---|---|---|---|---|
2022 | 17,480社 | 1,460社 | 7,009件 | 8.4% |
2023 | 17,681社 | 1,952社 | 9,208件 | 11.0% |
2024 | 17,793社 | 1,866社 | 9,322件 | 10.5% |
2025 | 17,788社 | 2,021社 | 10,633件 | 11.4% |
※JIPDEC「個人情報の取扱いにおける事故報告集計結果」各年度版と事業報告書から作成。割合は当社で計算。2021年度以前は配送委託先による誤配送を含まない集計のため、この表には並べていない。
ただ、この数字の読み方には注意が要ります。Pマークを取っていない会社の事故件数は、どこにも集計されていません。取っている会社と取っていない会社、どちらが漏らしやすいかを比べた統計は存在しないのです。毎年1万件の報告が上がってくるのは、制度がきちんと報告させているから、とも読めます。
もう一つ、目に付いた数字があります。2026年3月末の付与事業者数17,788社は、前年の17,793社から5社減りました。1998年の制度開始以来、初めての減少です。
事故の6割は誤配達と誤送信、Pマークが効くのはここ
2025年度の事故を中身で分けると、景色がはっきりします。
事故の種類 | 件数 | 割合 |
|---|---|---|
誤配達・誤交付 | 3,105件 | 37.8% |
誤送信 | 2,101件 | 25.5% |
紛失・滅失・き損 | 911件 | 11.1% |
不正アクセス | 848件 | 10.3% |
※JIPDEC「2025年度 個人情報の取扱いにおける事故報告集計結果」から主な4分類を抜粋。割合の分母はJIPDECの事象分類別の集計。
誤配達と誤送信で約6割。原因の最多も「作業・操作ミス」の4,445件で、手順・ルール違反、確認不足と続きます。Pマーク事業者の事故の大半は、人のうっかりです。
そして、ここはPマークの得意分野です。ルールを決めて、教育して、点検する。宛先の確認を二重にする、書類の受け渡しに手順を設ける。前職で取得に関わったときも、社内の意識が変わる効果は確かにありました。この点で、Pマークは役に立っています。
大きな漏えいを起こしているのは、サイバー攻撃
ところが、ニュースになるような大きな漏えいでは、主役が入れ替わります。東京商工リサーチの調査では、2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故は180件。そのうち116件、64.4%が「ウイルス感染・不正アクセス」でした。漏えい・紛失した人数は3,063万6,910人分です。
集計 | 対象 | 期間 | 不正アクセスの割合 | 最も多い原因 |
|---|---|---|---|---|
JIPDEC | Pマーク付与事業者からの事故報告 | 2025年度 | 10.3% | 誤配達・誤交付(37.8%) |
個人情報保護委員会 | 委員会に直接報告された漏えい等(13,345件) | 2025年度 | 約9.4% | 誤交付(45.5%) |
東京商工リサーチ | 上場企業と子会社が公表した事故(180件) | 2025年 | 64.4% | ウイルス感染・不正アクセス |
※対象も定義も違う3つの集計なので、割合の大小をそのまま比べることはできない。個人情報保護委員会の割合は、付表の「不正アクセス」(報告者・委託先・不明の合計1,256件)から当社で計算。東京商工リサーチの割合は「ウイルス感染・不正アクセス」。
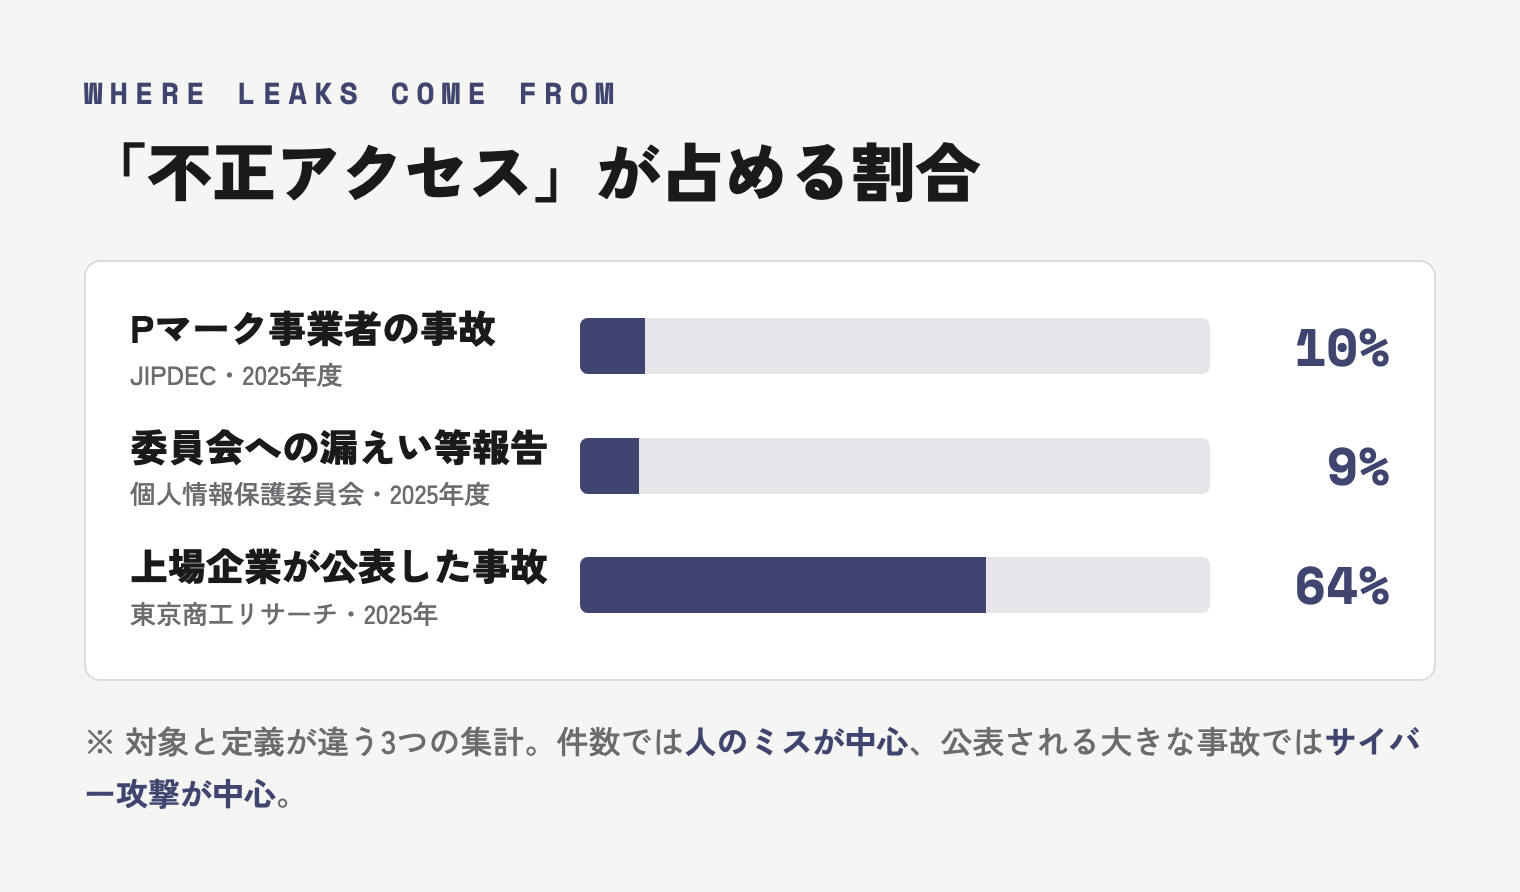
対象が違うので、単純には比べられません。それでも読み取れることはあります。件数で見れば人のミスが圧倒的に多い。公表に至るほどの大きな事故では、サイバー攻撃が中心になる。Pマークの仕組みが手厚く効くのは前者で、後者には届きにくい。私はそう見ています。
JIPDECの集計にも、その気配が出ています。2025年度の不正アクセスの報告について、JIPDECは「不正アクセスを受けたシステムやサービスを利用している利用事業者からも事故報告をいただいている」と説明しています。1つのサービスが攻撃されると、それを使っていた何社もの報告になる。自社がどれだけ規程を整えていても、預けた先のクラウドや委託先が破られれば、漏れるわけです。
形骸化は、制度ではなく運用で起きる
正直に言うと、前職で取得に関わっていた当時から、違和感はありました。管理の方法も、監査のやり方も、かなり形骸化していた。社内の意識を引き上げる意味はある。でも、今のサイバー攻撃のリスクに向き合えているかと聞かれれば、答えに詰まる。そういう感覚です。
ただ、これは制度そのものより、運用の問題だと思っています。Pマークの基準となる規格(JIS Q 15001)は2023年に改正され、個人情報保護委員会も、安全管理措置の「手法の例示」の見直しを進めています(2027年4月に確定の予定)。物差しは少しずつ現代に寄ってきている。問題は、マークを取った瞬間に「守りは完成した」と思ってしまうことです。2年ごとの更新審査を通すための作業になった時点で、仕組みは形骸化します。
取引先を選ぶとき、マークの次に聞く3つのこと
個人情報を預ける取引先を選ぶとき、Pマークは入口の目安にはなります。ただ、それで判断を終えないほうがいい。マークの次に、次の3つを聞いてみてください。
1. 管理画面やシステムへのログインに、多要素認証を必須にしていますか
今回の大規模な漏えいを受けて、総務省は事業者に認証機能の強化、特に多要素認証を求めています。社員のパスワード1つで入れる状態なら、マークがあっても入口は開いています。
2. 私たちの情報を置くシステムやクラウドは、認証の範囲に入っていますか
ISMSは範囲を選べます。Pマークは会社単位ですが、実際に情報を置く先は、別の会社のクラウドかもしれません。どこに置かれ、誰が管理しているのかを聞きます。
3. 不正なアクセスに、どうやって気づく仕組みになっていますか
規程があるかではなく、異常に気づく仕組みがあるか。気づいてから、どれくらいで連絡が来るのか。答えに具体的な言葉が出てくるかどうかで、運用の実態はだいたい分かります。
自社がPマークを取っている、あるいは取ろうとしている会社なら、同じ3つを自分に向けてみてください。マークは土台であって、完成ではない。壁に貼った額縁は、貼った日から少しずつ古くなっていきます。毎年1万件の事故報告は、そのことを静かに示しているのかもしれません…
よくある質問
Pマークを取っていれば、情報漏えいは防げますか?
防げるとは限りません。Pマークは個人情報を扱う仕組みと運用が適切かを評価する制度で、事故が起きないことを保証するものではありません。実際、2025年度には付与事業者の約1割にあたる2,021社から10,633件の事故報告がありました。
PマークとISMSは何が違いますか?
Pマークは個人情報の取り扱いを対象とし、会社単位で付与され、有効期間は2年です。ISMSは情報セキュリティ全般が対象で、認証の範囲を部署やサービス単位で選べ、有効期限は3年です。ISMSは範囲を選べる分、どこまでが対象かを確かめる必要があります。
中小企業がPマークを取る意味はありますか?
取引の条件になっている業界では意味があり、誤送信や紛失といった人のミスを減らす効果も期待できます。費用は2026年10月から、小規模事業者で新規336,600円、2年ごとの更新で244,200円(いずれも税込)です。ただし、サイバー攻撃への備えは別に考える必要があります。