不正ログインはなぜ止まらないのか。2026年秋の大量漏えいと、今日すぐできる5つの対策
2026年の9月末から10月にかけて、大きな漏えいの発表が続いています。タイムズカーで約660万アカウント。セイコーマートのアプリで約57万のユーザーIDが対象の可能性。ソースネクストでは最大約2,252万件が流出した可能性。10月7日には個人情報保護委員会が、10月9日には総務省が、相次いで注意喚起を出しています。
ニュースを見て「自分も使っていたかも」と思った方は多いのではないでしょうか。ただ、正直に言うと、本当に怖いのは漏えいそのものより、漏れた情報を材料にして、このあと仕掛けられる不正ログインのほうです。
どんな手口で入られているのか。なぜここまで広範囲にやられるのか。守る側が弱かったのか。公的な統計と公式発表から少し整理して、最後に今日すぐできることをまとめてみます。
2026年秋の連続漏えいは、不正ログインの「仕込み」にあたる
結論から言うと、今回の漏えいは利用者のミスで起きたものではありません。事業者のサーバーや、会員情報を取り出す窓口が突破されたものです。ただし、盗まれた名簿は、次の攻撃でそのまま使われます。
事案 | 公表 | 規模 | 主な情報 | パスワード |
|---|---|---|---|---|
タイムズカー | 9月25日〜 | 約660万アカウント | 氏名・住所・生年月日・電話・メール・運転免許証の画像など | 復元できない形式で保管していたと説明 |
セイコーマートアプリ | 9月29日 | 約57万ユーザーID(対象の可能性) | 氏名・住所・電話・メールなど | 漏えいしていないと説明 |
ソースネクスト | 10月15日 | 最大約2,252万件(流出の可能性) | メール・パスワード・氏名・住所・電話など | 暗号化されていない状態で流出したと報道 |
※タイムズカーは同社の発表、セイコーマートとソースネクストは各社発表を伝えた報道による。件数はいずれも公表時点。
この表から読み取れる危険は2つです。
ひとつは、本物の個人情報が入った偽メール・偽電話です。氏名、住所、電話番号、利用しているサービス名まで合っている連絡を、疑える人はそう多くありません。もうひとつは、漏れたパスワードを別のサービスで試されること。同じパスワードを使い回していれば、漏れたのが1社でも、開く扉は何枚にもなります。
不正ログインの手口は、ほぼ4つに集約される
警察庁などのまとめでは、令和7年の不正アクセスの認知件数は7,190件、前年から約34%の増加でした。検挙された不正アクセス行為407件のうち399件は、他人のIDとパスワードを使って入る型です。つまり、大半は「システムの穴」ではなく「本人の鍵」で入られています。
鍵の盗まれ方は、おおむね次の4つです。
手口 | 何が起きるか | 効かなくなる対策 |
|---|---|---|
リスト型攻撃 | どこかで漏れたIDとパスワードの組み合わせを、別のサービスで片っ端から試す | 強いパスワード(使い回していれば無意味) |
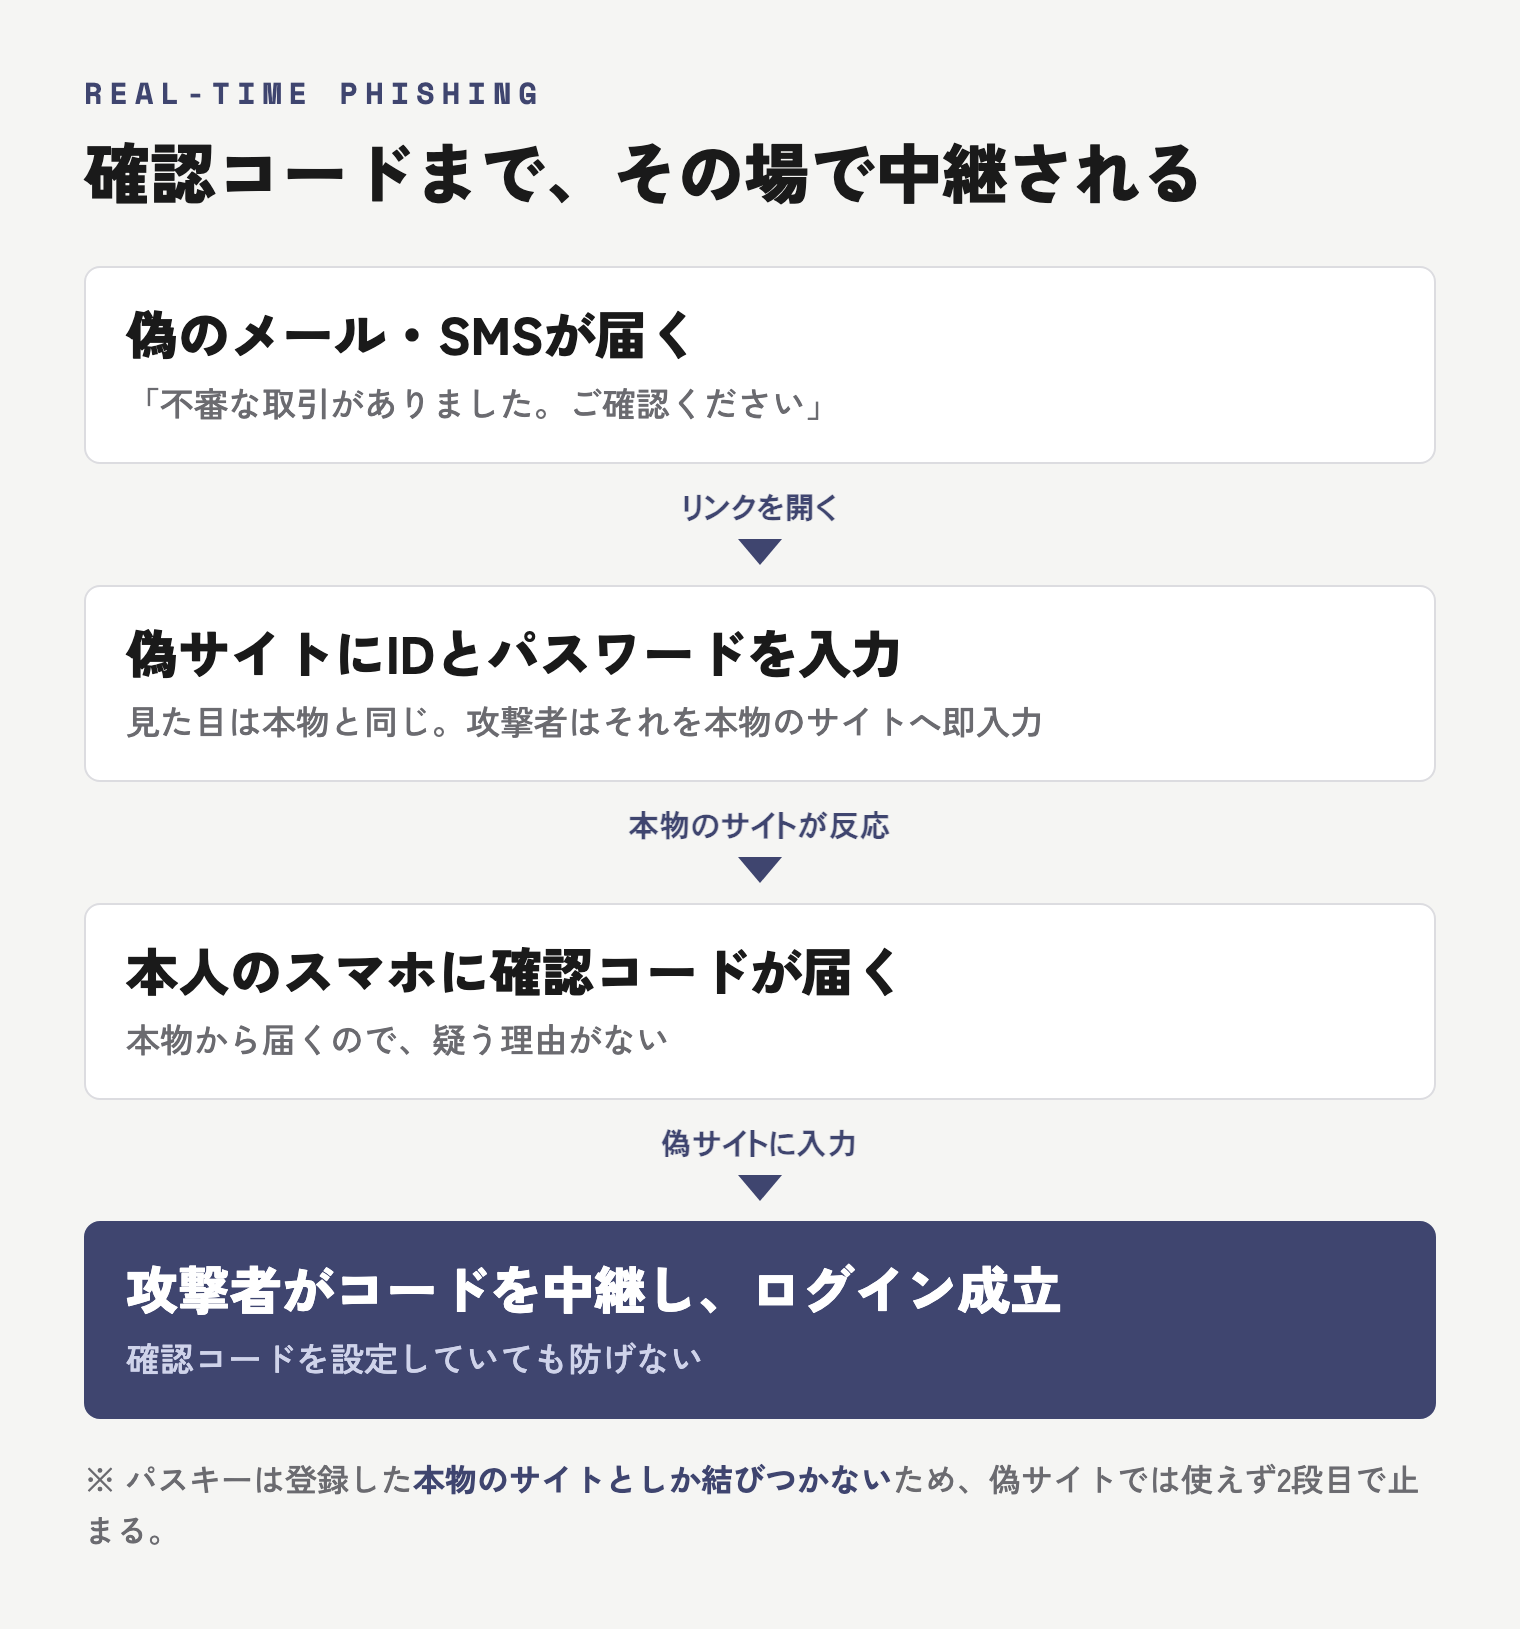
中継型フィッシング | 偽サイトに入力させたIDとパスワード、さらに届いた確認コードまで、その場で本物のサイトに中継してログインする | SMSやメールで届く確認コード |
情報窃取型のウイルス | パソコンに入り込み、ログインした状態の情報ごと盗む | 確認コード(ログイン後の状態を使われるため) |
SIMの乗っ取り | 盗んだ個人情報で携帯会社にSIMを再発行させ、SMSを横取りする | SMSで届く確認コード |
ここがポイントです。IPA(情報処理推進機構)は「情報セキュリティ10大脅威2026」の個人向け解説で、二要素認証を有効にしていても、偽サイトに確認コードを入力すれば攻撃者はログインできてしまうと図解しています。「確認コードを設定したから安心」は、もう半分しか正しくありません。
なお、情報窃取型のウイルスについては、2025年の証券口座の乗っ取りでも原因の一つとして疑われていますが、公的機関が因果を確認したわけではありません。SIMの乗っ取りは、楽天証券が2026年4月に注意喚起を出しています。
2025年の証券口座の乗っ取りは「任意の多要素認証」を突かれた
「守る側が弱かったのか」という問いに、一番はっきり答えているのが2025年の証券口座の乗っ取りです。結論を先に言うと、弱かったのは技術ではなく「初期設定」でした。
金融庁の集計では、2025年1月から2026年9月までに、証券会社への不正アクセスは19,252件、そのうち不正取引まで行われたのが10,642件。勝手に売られた金額は約4,372億円、勝手に買われた金額は約3,837億円にのぼります(いずれも口座内の取引額の合計で、利用者の実損額とは一致しません)。ピークは2025年4月の5,490件でした。
日本証券業協会は、原因を「フィッシング及びマルウェアにより、顧客情報(ID、パスワード等)が窃取され」たためとしています。そして大手の楽天証券では、ログイン時の追加認証が、それまで利用者が自分で「利用する」に切り替える任意の設定でした。全員に必須化されたのは2025年6月1日です。
業界が変えたのは、まさにこの初期値でした。
- 2025年4〜5月:インターネット取引を行う証券会社94社のうち75社が、ログイン時の多要素認証の必須化を決定(5月22日時点、日本証券業協会の公表)
- 2025年10月:同協会がガイドラインを改正。ログインや出金などの重要な操作で、パスキーなどフィッシングに強い認証を、初期設定として必須にすることを標準に
- あわせて、身に覚えのないログインの通知、連続失敗時の自動ロックも必須に
月ごとの不正アクセスは、2026年7月以降、数十件の水準まで下がっています。これが必須化の効果だと証明されたわけではありません。ただ、利用者に「設定してください」とお願いする仕組みでは守れなかった、という教訓は十分に読み取れる気がしています。
今回の漏えいを受けた総務省の注意喚起も、事業者に求めているのは認証機能の強化、特に多要素認証です。サービス側は変わりつつある。問題は、変わり切るまでの間です。
守るべきは全部ではなく、「親鍵」のメールアカウント
ここからは私たちの考え方です。ハイデフでは、社内で使う多くのサービスへのログインを、特定のアカウントに寄せています。そして、そのアカウントを「親鍵」として、何より先に守る設計にしています。
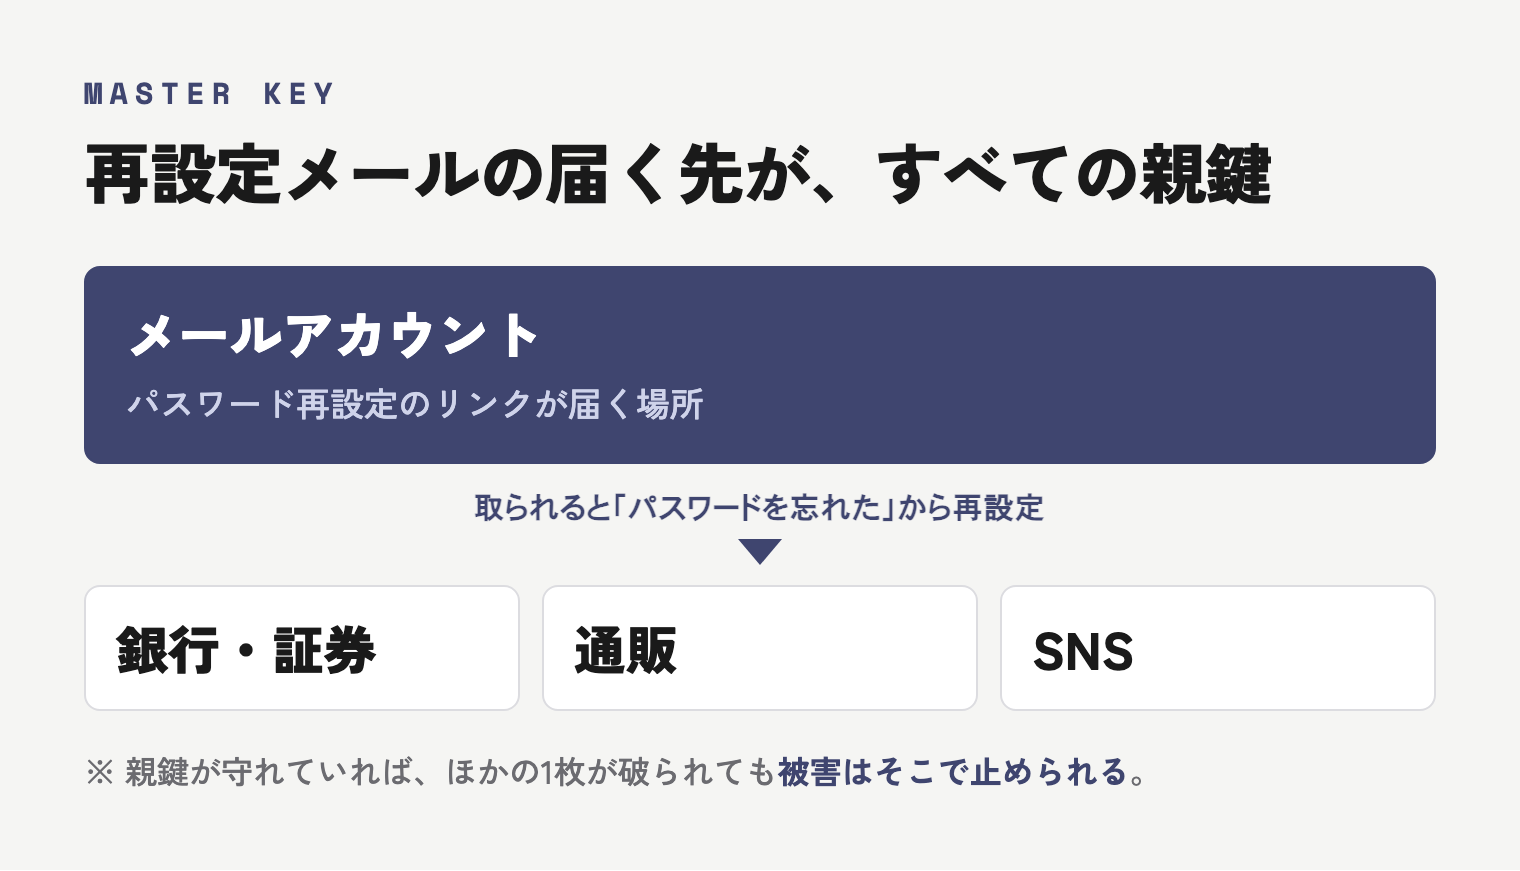
理由は単純で、パスワードの再設定は、ほとんどのサービスで「登録したメールアドレスに届くリンク」から行えるからです。つまり、メールアカウントを取られた時点で、ほかの鍵はすべて作り直されてしまう。逆に言えば、親鍵さえ守れていれば、ほかの1枚が破られても被害は止められます。
サービスが増えるほど、全部を同じ強さで守るのは無理になります。だから、守る順番を決める。これは中小企業の情報管理でも、個人のスマホでも同じです。個人の場合、親鍵にあたるのは次の2つです。
- 普段使っているメール(Gmail、iCloudメール、携帯会社のメールなど)
- スマホそのものに紐づくアカウント(Apple アカウント、Google アカウント)
経営者の方なら、ここに会社のメールが加わります。個人のアカウントが乗っ取られれば、そこから取引先に偽の連絡が飛ぶ。経営者個人のスマホは、もう会社の入り口の一つなんですよね。
今日すぐできる5つのこと
難しいことは要りません。上から順に、今日中に手を付けられるものだけを並べました。
1. 親鍵のメールアカウントにパスキーを設定する
パスキーは、パスワードの代わりに、スマホの顔認証や指紋で本人確認をする仕組みです。偽サイトでは使えないため、中継型フィッシングに強い。IPAも「パスキーが利用可能な場合は、極力利用する」としています。Google やマイクロソフトのアカウントは対応しています。所要時間は10分ほどです。
2. 漏えいしたサービスと同じパスワードを、ほかで使っていないか確認する
今回の3社を使っていた方は、そのパスワードをほかのサービスでも使っていないかを確認し、使っていれば全部変えます。総務省は、パスワードの定期的な変更は不要としつつ、漏えいの恐れがあれば変更するよう案内しています。覚えきれない数になるなら、スマホやブラウザに標準で付いているパスワード管理機能に任せてしまうのが現実的です。
3. 銀行・証券・カードは、パスキーとログイン通知を有効にする
金融庁は、多要素認証と通知サービスの有効化、パスキーが提供されたら速やかに設定することを呼びかけています。通知があれば、入られても気づける。気づければ止められます。
4. メールやSMSのリンクからログインしない
ログインは、ブックマークした公式サイトか公式アプリからだけ。差出人が知っている会社でも、です。漏えいした本物の情報が入っていれば、文面の不自然さで見抜くことはできません。
5. 確認コードは、電話でもチャットでも、誰にも伝えない
「本人確認のため、届いた番号を読み上げてください」は、それ自体が攻撃です。正規の会社が、届いた確認コードを電話で聞き出すことは、まずありません。
漏れるかどうかは、こちらでは選べません。選べるのは、漏れたあとに開いてしまう扉を、どれだけ減らしておけるかだけです。そして親鍵が守れていれば、扉が1枚開いても家までは取られない。「ニュースで自分の名前を見てから」では、たぶん遅いんですよね…
よくある質問
漏えいしたサービスを使っていたら、最初に何をすべきですか?
まず、そのサービスと同じパスワードをほかで使っていないかを確認し、使っていれば変更します。次に、本人を名乗る連絡(メール・SMS・電話)には応じず、公式サイトやアプリから自分で確認する習慣に切り替えます。漏れた情報は、このあとの偽の連絡で使われる可能性が高いからです。
多要素認証を設定していれば安全ですか?
SMSやメールで届く確認コードは、中継型フィッシングやSIMの乗っ取りで突破されることがあります。設定しないよりはずっと安全ですが、選べるならパスキーを使うのが確実です。日本証券業協会のガイドラインも、フィッシングに強い認証としてパスキーを例示しています。
パスキーとは何ですか?
パスワードの代わりに、スマホやパソコンの顔認証・指紋・画面ロックで本人確認をする仕組みです。認証の情報は登録した本物のサイトとしか結びつかないため、偽サイトに入力してしまうということが起きません。
パスワードは定期的に変えたほうがいいですか?
総務省は、定期的な変更は不要としています。大事なのは、サービスごとに別のパスワードにすることと、漏えいの恐れがあるときにすぐ変えることです。