個人の被害は8割減、会社は2割減。ネットバンキング不正送金はいま法人口座で起きている
2026年9月に警察庁がまとめた数字によると、2026年上半期のネットバンキング不正送金は約20.7億円でした。前年同期の約42.2億円から、ほぼ半減しています。
一見すると良いニュースです。ただ、内訳を見ると景色が変わります。個人の被害は約19.5億円から約3.2億円へ、8割以上減りました。一方で会社の口座、つまり法人の被害は約22.8億円から約17.4億円へ。減ったのは2割ほどです。いま不正送金の被害額の84%は、会社の口座で起きています。
何が起きているのか。なぜ会社が狙われるのか。警察庁と金融庁の統計、銀行の注意喚起から、少しまとめてみます。
不正送金の被害は、個人から会社の口座へ移った
結論から言うと、ここ3年で被害の中心は完全に入れ替わりました。法人の割合は、2023年の3%から、2026年上半期には84%です。
期間 | 個人 | 法人 | 合計 | 法人の割合 |
|---|---|---|---|---|
2023年 | 84.1億円 | 2.6億円 | 87.3億円 | 3% |
2024年 | 75.6億円 | 11.3億円 | 86.9億円 | 13% |
2025年 | 56.9億円 | 47.1億円 | 104.0億円 | 45% |
2025年上半期 | 19.5億円 | 22.8億円 | 42.2億円 | 54% |
2026年上半期 | 3.2億円 | 17.4億円 | 20.7億円 | 84% |
※警察庁「サイバー空間をめぐる脅威の情勢等について」統計データ(令和7年・令和8年上半期)から作成。暦年。法人の割合は当社で計算。2023年は個人・法人のほかに不明分を含む。
2025年は被害総額が過去最多になった年で、法人の被害は前年の約4.2倍。その流れが2026年も止まっていません。
個人の被害が急に減った時期は、金融機関で多要素認証の必須化やパスキーの導入が進んだ時期と重なります。2026年4月には、金融庁・警察庁と銀行・証券会社が、フィッシングに強い認証を呼びかける広報を一体で始めています。個人の守りが固くなった分、攻撃する側が会社の口座へ移った。私はそう見ています(因果が証明されたわけではありません)。個人のアカウントの話は、前回の記事で書きました。
1件あたりの被害は平均1,430万円、地方銀行の口座が最も多い
会社の被害は、1件が重い。金融庁が金融機関からの報告をまとめた統計では、2025年度の法人のネットバンキング被害は440件・約63億円、1件あたり平均1,430万円でした。
そして、この約63億円のうち約28億円、44%が地方銀行の口座で起きています。主要行の約12.8億円の2倍以上です。
金融機関の種類 | 件数 | 被害額 |
|---|---|---|
主要行等 | 118件 | 約12.8億円 |
地方銀行 | 137件 | 約28.0億円 |
第二地方銀行 | 20件 | 約2.7億円 |
信用金庫・信用組合など | 165件 | 約19.4億円 |
※金融庁「預貯金の不正送金被害等の発生状況(令和8年3月末)」別紙4-3から作成。被害が発生した年度で集計しており、警察庁の暦年の数字とは集計の仕方が違う。遺失・詐欺による被害を含む。
上越の中小企業なら、メインバンクは地方銀行か信用金庫、というところが多いはずです。この表の下3行を合わせると、被害額の約8割。「大きな会社や都市銀行の話」ではない、ということです。
地元の銀行も動いています。八十二銀行(当時)は2025年4月に、法人向けネットバンキングの他行あての当日振込を停止しました。第四北越銀行は2026年1月に、法人のネットバンキングを狙った詐欺への注意喚起を出しています。
入口はメールではなく「銀行です」という電話
会社の口座を狙う手口の主流は、電話です。警察庁はこれを「ボイスフィッシング」と呼び、2025年に「1社あたり数億円規模の被害も確認されている」と注意を呼びかけました。2026年6月には、遠隔操作ソフトを使う新しい形で再発していると発表しています。
流れはこうです。
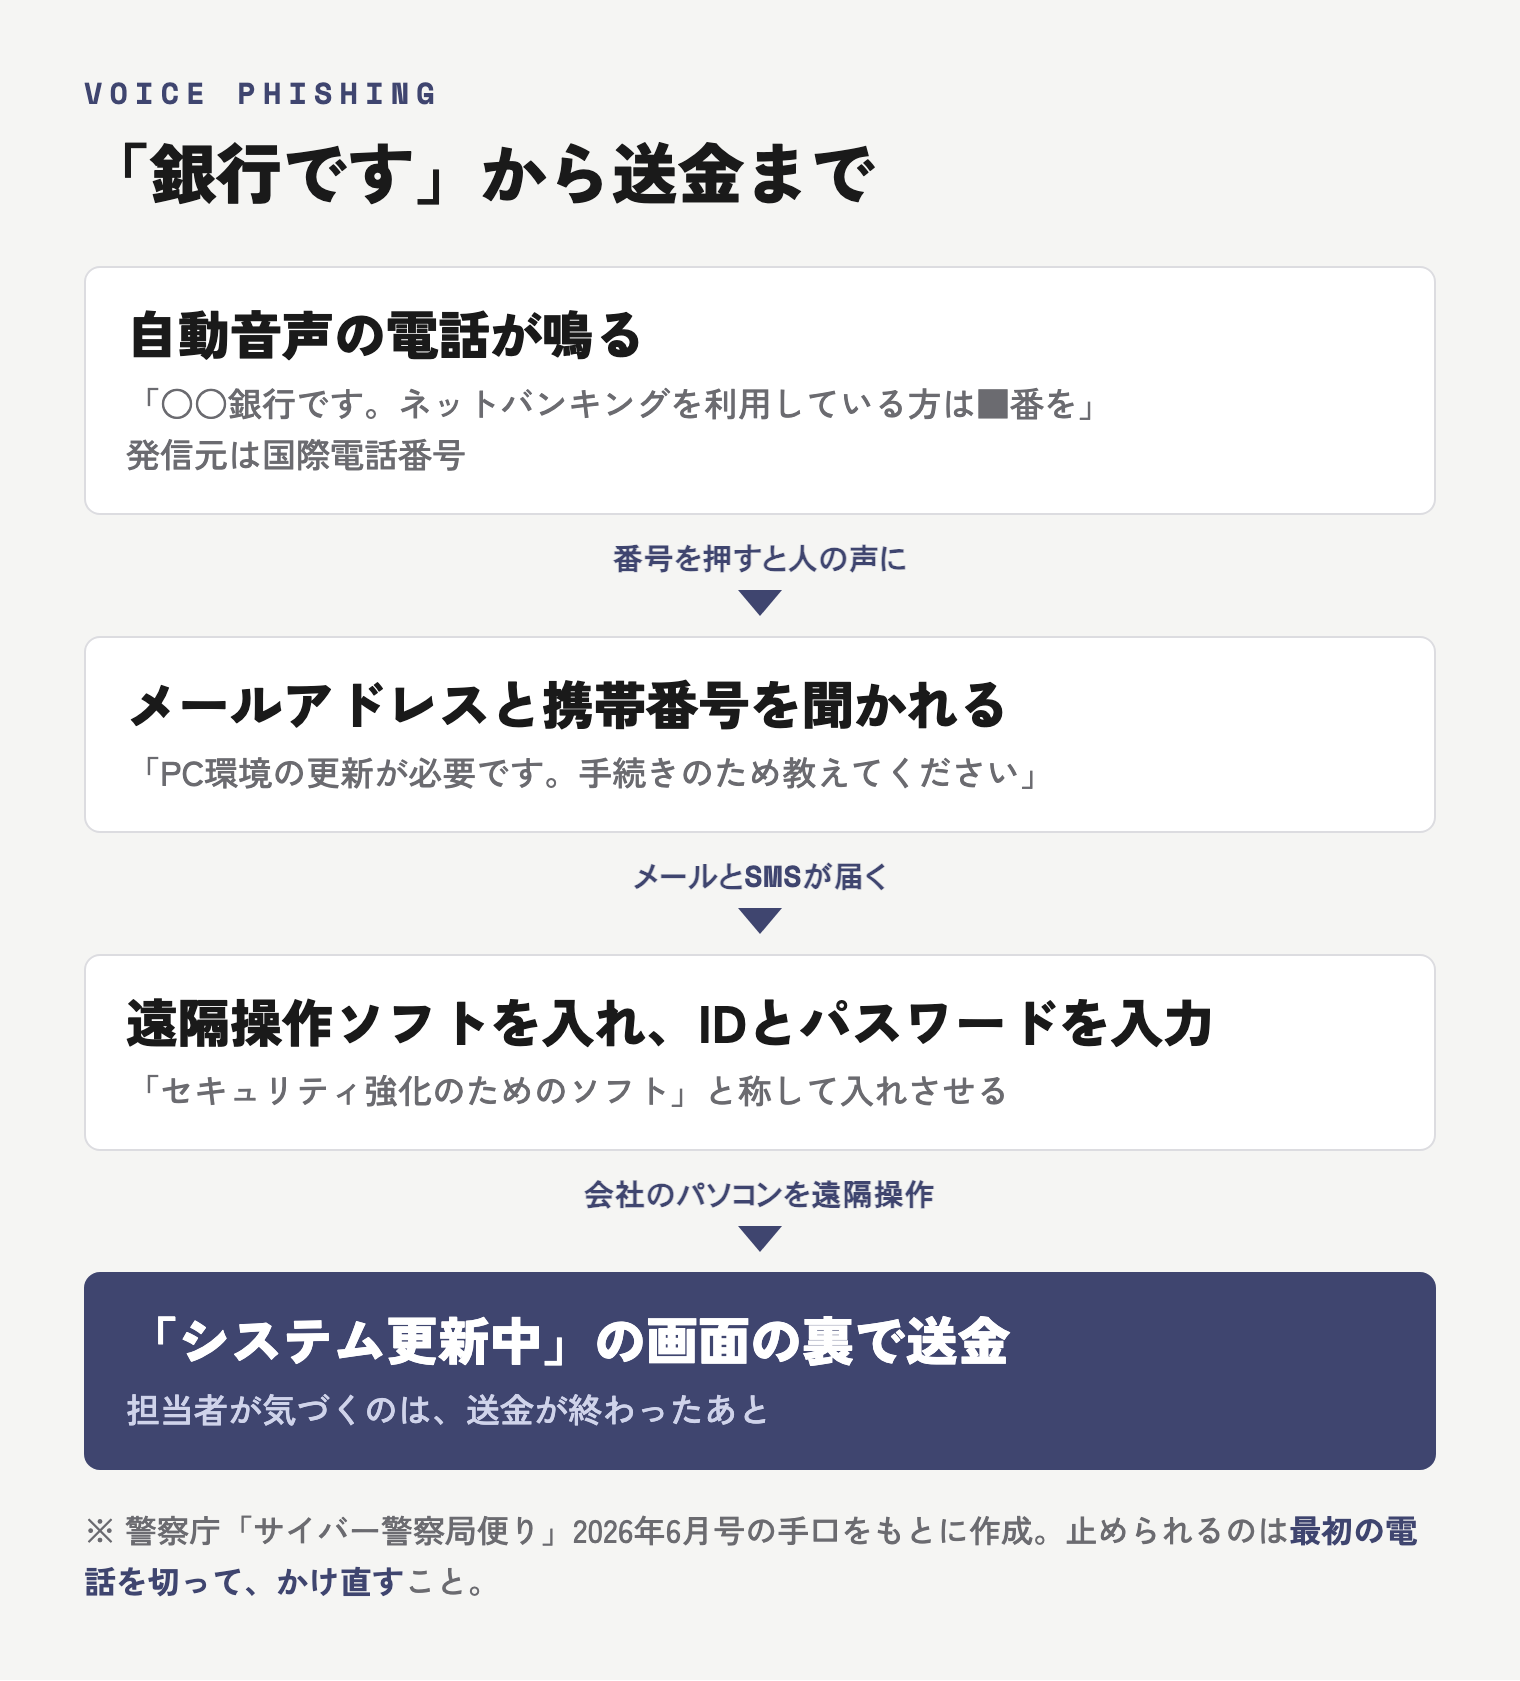
ここがポイントです。送金の操作をしているのは、会社のパソコンそのものです。遠隔操作で本人の端末から手続きが進むので、端末に紐づいた確認の仕組みを入れていても、それだけでは止まらない可能性があります。担当者の画面には「システム更新中」と出ているので、気づくのは送金のあとです。
会社の口座は、取られたときの代償が大きい
全国銀行協会は2014年の時点で、法人の被害は「個人のお客さまと比較して被害額が一般に多額に上る傾向がある」と書いています。攻撃する側から見れば、1回成功したときの額が大きい。狙う理由としては、それで十分です。
ここからは私の見方ですが、中小企業の場合、さらに3つの事情が重なる気がしています。
- 振込の上限額を、いざというときのために高く設定したままにしている
- 送金を経理担当者1人で完結できる
- 「銀行からの電話」には丁寧に応じるのが、仕事の作法になっている
3つ目が一番やっかいです。取引先や銀行からの電話に誠実に対応する人ほど、引っかかりやすい。まじめな担当者ほど狙われる構造なんですよね。
そして、取られたお金が戻ってくるとは限りません。個人のネットバンキング被害には銀行業界の補償の申し合わせがありますが、法人については「法人と個人は異なるとの従来の考え方は不変であるが、各行が個別にその要否を判断する」(全国銀行協会、2014年)とされています。たとえば三菱UFJ銀行の法人向けサービスでは、正当な理由なく他人にIDやパスワードを知らせた場合は補償の対象外です。電話で聞かれて教えてしまった、は守られにくい。
守りを決めるのは、仕組みより社内のルール
結論から言うと、今回の手口に一番効くのは、新しいシステムではなく社内で決めておくルールです。電話で誘導されて自分で操作してしまえば、どんな認証も通ってしまうからです。今日決められるものを5つ挙げます。
1. 銀行からの電話は、いったん切って代表番号にかけ直す
警察庁は「銀行から電話があれば、営業店・代表電話に折り返し、本物かどうか確認」するよう呼びかけています。番号は、電話口で言われたものではなく、通帳やカード、公式サイトで自分で調べます。八十二銀行(当時)も「当行では電話(自動音声)や電子メール、SMSなどによりお客さまのログインIDやパスワード等をお伺いすることは一切ございません。」と明記しています。発信元は国際電話番号のことが多く、警察庁は国際電話の着信ブロックという手段も紹介しています。
2. 電話の指示で、ソフトを入れない・リンクを開かない
「セキュリティ強化のため」「環境の更新が必要」と言われても、ソフトのインストールはしない。メールやSMSのリンクも開かない。警察庁は、これを社内で徹底するよう求めています。
3. 送金は、申請する人と承認する人を分ける
担当者1人で送金が完結しないようにします。第四北越銀行は、送金手続きを担当者だけに任せず、上司の承認を得るなど複数人で確認する体制を勧めています。全国銀行協会の対策事例では、申請者と承認者で別のパソコンを使うことまで挙げています。
4. 振込の限度額を、必要な範囲でできるだけ低くする
全国銀行協会の対策事例にある項目です。月に一度の大口の支払いのために、毎日の上限を高くしておく必要はありません。上限が低ければ、破られても被害はそこで止まります。
5. ネットバンキングは、決めたパソコンでだけ使う
同じく全国銀行協会が、ネットバンキング以外のインターネット利用をしないパソコンを使うことを勧めています。メールやWebを見るパソコンと分けておけば、遠隔操作ソフトを入れられても、口座までは届きにくくなります。
どれも、お金はほとんどかかりません。かかるのは、少しの手間と「面倒だ」という気持ちだけです。1件平均1,430万円と比べれば、安いものではないでしょうか。「うちのような小さな会社は狙われない」は、たぶん逆です。狙われているのは、ルールがまだない会社なんですよね…
よくある質問
銀行から本当に電話がかかってくることはないのですか?
銀行から電話が来ること自体はあります。ただ、電話・メール・SMSでIDやパスワードを聞くことはない、と多くの銀行が明言しています。迷ったら一度切り、自分で調べた営業店か代表番号にかけ直せば、本物かどうかはすぐに分かります。
会社の口座の被害は、銀行が補償してくれますか?
個人とは扱いが違い、補償するかどうかは各銀行が個別に判断します。IDやパスワードを他人に知らせた場合は対象外とする銀行もあります。取引銀行の法人向けネットバンキングの規定で、補償の条件を一度確認しておくことをお勧めします。
ワンタイムパスワードや電子証明書があれば防げますか?
入れておくべき仕組みですが、電話で誘導されて担当者自身が操作したり、遠隔操作ソフトを入れてしまったりすると、それだけでは防げない可能性があります。全国銀行協会は、送金先と金額を専用の機器で確かめてから承認する「トランザクション認証」も対策事例に挙げています。仕組みと社内ルールの両方で守るのが現実的です。